Blog Body
ابدأ بسيناريو العمل الذي تريد حمايته
قد يبدأ اختيار حماية نقاط النهاية بمقارنة أسماء المنتجات، بينما تختلف المخاطر بين موظف يفتح مرفقات خارجية، وفريق يستخدم تطبيقًا قديمًا، وجهاز يعمل بعيدًا عن إدارة المؤسسة. اكتب السيناريو المطلوب حمايته وما يستخدمه الموظف من ملفات وروابط وتطبيقات، ومن يملك الجهاز ويدعمه. حدد الفجوة التي تبحث عن معالجتها دون افتراض أن أداة واحدة تغطي جميع المسارات. يقدم هذا المقال قائمة احتياج مقترحة تساعد الأمن والتقنية والتوعية على مناقشة الحل؛ ليست اختبار اختراق أو تصنيفًا رسميًا للمنتجات. نقطة البداية المفيدة هي فهم البيئة والإجراء المتوقع عند حدوث مشكلة، ثم طلب دليل ملاءمة قابل للمراجعة.
افصل مبدأ الثقة الصفرية عن اسم المنتج
يوضح NIST أن الثقة الصفرية لا تمنح ثقة ضمنية للأصل أو حساب المستخدم لمجرد موقعه أو ملكيته، وأن التحقق من الهوية والتفويض يسبقان إنشاء جلسة للوصول إلى مورد. [2] هذه مرجعية معمارية، وليست شهادة بأن شراء برنامج يحققها بالكامل. لذلك اسأل كيف يرتبط حل نقطة النهاية بالهوية والصلاحيات والسياسات القائمة، وما الذي يحميه فعليًا وما الذي يبقى خارج نطاقه. ميز احتواء نشاط غير موثوق عن اكتشاف حدث وعن قرار الاستجابة له؛ قد تتكامل الوظائف، لكن لا تستنتج قدرة معينة من مصطلح تسويقي عام. يبقى تحقق الجهة من البنية المتكاملة منفصلًا عن عرض أي منتج.
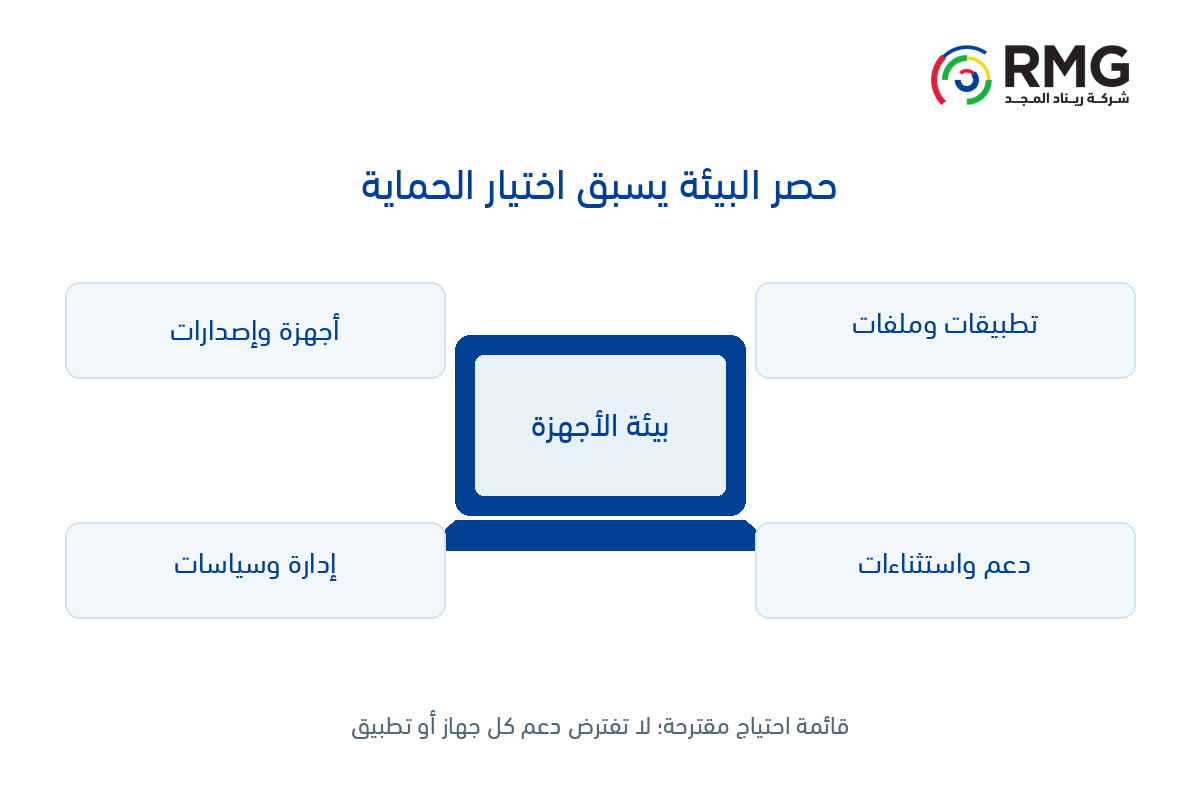
احصر التوافق بدل افتراض دعم جميع الأجهزة
جهز قائمة بأنظمة التشغيل وإصداراتها ومعمارية المعالج والذاكرة والمتصفحات والتطبيقات وأنواع الملفات المستخدمة فعليًا، مع الأجهزة التي لا يمكن تحديثها بسهولة. اطلب من المورد مصفوفة دعم حالية للإصدار المقترح، وسجل ما هو مدعوم وما يحتاج إعدادًا أو بديلًا أو استثناء. لا تعمم معلومة من إصدار قديم أو من منتج يحمل اسمًا مشابهًا على الحل الحالي. في تجربة محددة، اختبر الأعمال اليومية المصرح بها مثل فتح مستند وطباعة ناتج والوصول إلى تطبيق داخلي، وفق سياسة الجهة. لا يلزم استخدام برمجية خبيثة حقيقية لقياس التوافق؛ يحدد المختص طريقة الاختبار الآمنة والأدلة المطلوبة.
حدد من يدير السياسة ومن يعالج الاستثناء
اسأل عن آلية النشر والتحديث واسترجاع الإعدادات، وصلاحيات المسؤولين، ومتابعة الأجهزة التي غابت عن الاتصال، وما يحدث إذا تعذر وصول الإدارة المركزية. عين مالكًا لسياسة الحماية ومراجعًا لأي استثناء، وسجل سببه ونطاقه ومراجعته؛ لا يتحول ضغط العمل إلى تعطيل دائم غير موثق. راجع ما يصل إلى فريق الدعم من معلومات، وكيف يعرف المستخدم أن المهمة محمية أو أن عليه طلب المساعدة، دون تدريبه على تجاوز الضوابط. هذه أسئلة احتياج وليست تأكيدًا أن كل حل يدعمها تلقائيًا. يثبت المورد تفاصيل النشر والإدارة وفق الإصدار والترخيص والبيئة قبل اعتماد النطاق.
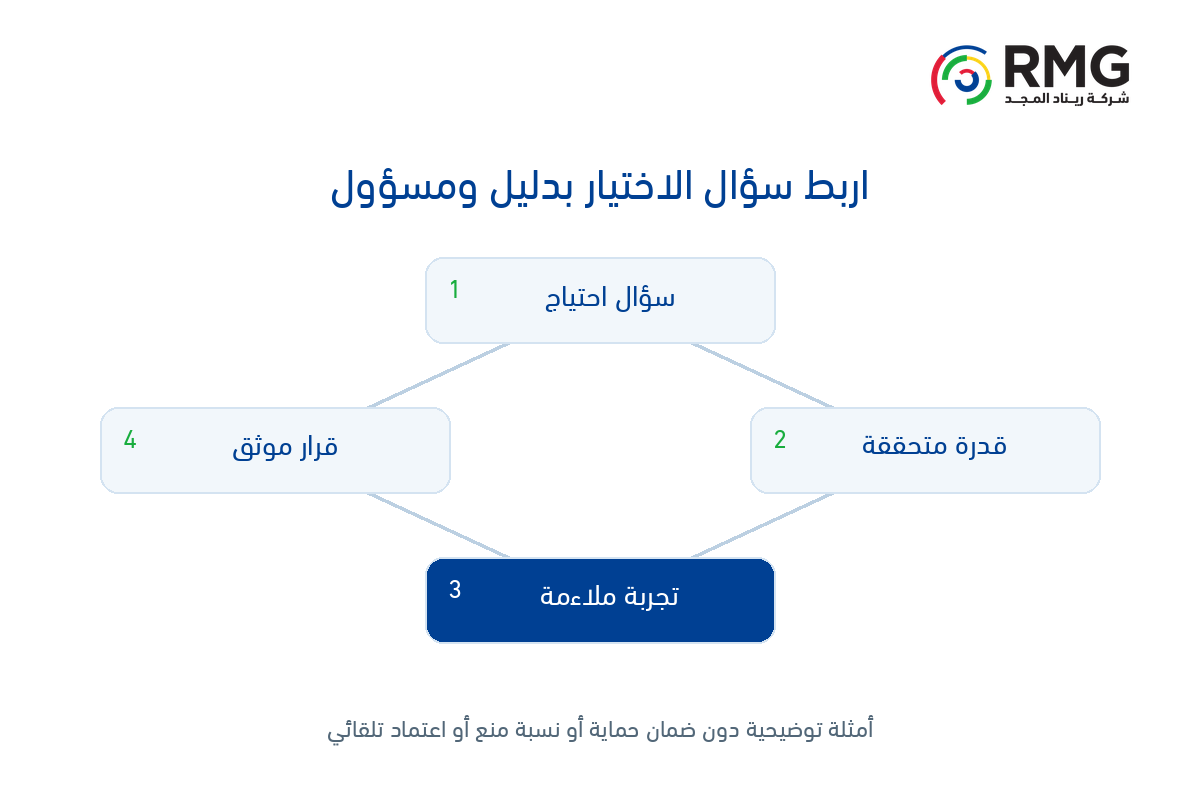
اربط الدليل بمسار الدعم والاستجابة
حدد ما يحتاجه الفريق من سجل قابل للفهم: الجهاز والوقت والسياسة ونوع الحدث والإجراء والمراجع، بحسب الحاجة والصلاحيات. اختبر وصول الدليل إلى المسؤول المناسب وإمكانية متابعة الحالة حتى الإغلاق، مع الحفاظ على سرية المحتوى. لا تجعل عدد التنبيهات أو عبارة «تم العزل» معيار نجاح منفردًا؛ قد يكون المطلوب التأكد من حدود الاحتواء وسلامة الإجراء واستمرار المهمة المسموح بها. سجل أثر الحل على العمل اليومي، وما تعذر اختباره، وكيف ستتعامل الجهة مع نتيجة غير مؤكدة. المقاييس هنا توضيحية، ولا تمثل نتائج أداء أو نسبة منع أو زمن استجابة رسميًا، ولا تدعو إلى إزالة طبقات حماية قائمة.
استخدم قائمة متطلبات قبل العرض التقني
يعرض الجدول أسئلة افتراضية وأدلة مناسبة لمناقشتها. أضف إلى قائمة الجهة السيناريو والأجهزة المشمولة والمستبعدة ومراجع السياسة ومالك الدعم ومعيار القبول، ثم اجعل المورد يوضح حدود التغطية بكتابة صريحة. فرق بين متطلب مطلوب وقدرة مثبتة واختبار ما زال معلقًا. لا يكفي عرض ناجح على جهاز نموذجي لإثبات ملاءمة الأسطول كله. يمكن بدء تجربة على مجموعة تمثل تنوع الاستخدام، ثم مراجعة النتائج والاستثناءات مع أصحاب الأعمال قبل التوسع. يحدد الفريق حجمها ومدتها وفق المخاطر، ولا يفرض المقال عددًا أو موعدًا أو ترتيب شراء واحدًا.
| سؤال افتراضي | الدليل المطلوب | صاحب المراجعة |
| هل يدعم بيئتنا الفعلية؟ | مصفوفة دعم حالية واختبار تطبيقات مصرح بها | التقنية ومالك التطبيق |
| كيف تدار السياسة والاستثناء؟ | أدوار إدارة ومسار استثناء موثق | الأمن وإدارة الأجهزة |
| ماذا يصل للدعم عند الحدث؟ | سجل مناسب ومسؤول متابعة وإغلاق | الدعم والاستجابة والخصوصية |
راجع الضوابط السعودية والبيانات الناتجة
تعرض الهيئة الوطنية للأمن السيبراني الضوابط الأساسية ECC-2:2024 مرجعًا حاليًا لحماية الأصول المعلوماتية والتقنية. [4] يراجع المختص نطاق انطباقها وما يلزم الجهة من سياسات وحماية ومتابعة، ولا يفترض المقال أن تركيب منتج بعينه يثبت الالتزام. وعند احتواء سجلات الأجهزة أو الملفات على بيانات شخصية، تراجع حماية البيانات الشخصية ولوائحها والغرض والوصول والاحتفاظ والمعالجة بحسب الحالة. [5] قائمة الاحتياج المقترحة لا تستبدل المتطلبات النظامية أو قرارات الأمن والخصوصية. يثبت الفريق أيضًا مسؤولية المورد وحدود الدعم والتصعيد وما سيتاح له من بيانات؛ مشاركة دليل تقني لا تعني إباحة كشف محتوى المستخدمين بلا حاجة أو صلاحية.
ناقش حل الشريك من خلال المتطلبات المتحققة
تعرض ريناد المجد HP Sure Click Enterprise ضمن حلول أمن نقاط النهاية عبر HP Wolf Security؛ وهو حل شريك، وليس منتجًا ننسب تطويره إلى RMG. [1] وتصف HP العزل لكل مهمة ذات مخاطر محتملة باستخدام أجهزة افتراضية مصغرة، مع سياسات وإدارة مؤسسية وفق العرض الحالي. [3] هذا وصف من المورد، ولا يثبت حماية مطلقة أو توافق كل جهاز أو وظيفة غير مختبرة. جهز قائمة البيئة والسيناريوهات ومتطلبات الإدارة والدعم، ثم تواصل مع فريق ريناد المجد لمناقشة عرض تقني وتجربة ملاءمة. يحسم القرار ما تثبته الأدلة في بيئة الجهة، مع بقاء الهوية والتحديث والتوعية والاستجابة مسؤوليات متكاملة.