Blog Body
النجاح في تبنّي الذكاء الاصطناعي لا يعتمد فقط على اختيار حالات الاستخدام المناسبة أو توفير البيانات، بل على وجود حوكمة تحدد من يقرر، ومن يراجع، وما الذي يمكن استخدامه، ومتى يُسمح بإطلاق الحل، وكيف تتم مراقبته بعد التشغيل.
بعد أن تبدأ المؤسسة في اكتشاف حالات استخدام الذكاء الاصطناعي وتجهيز البيانات اللازمة لها، يظهر تحدٍ جديد: تبدأ الإدارات المختلفة في تجربة أدوات الذكاء الاصطناعي، ويقترح الموردون حلولًا متعددة، ويستخدم الموظفون أدوات خارجية لتسريع أعمالهم، بينما تعمل فرق التقنية والبيانات والأمن والشؤون القانونية كلٌّ وفق منظورها الخاص.
في هذه المرحلة قد تمتلك المؤسسة عددًا متزايدًا من المبادرات، ولكنها لا تمتلك بالضرورة منظومة مؤسسية لإدارة الذكاء الاصطناعي.
وهنا يأتي دور حوكمة الذكاء الاصطناعي.
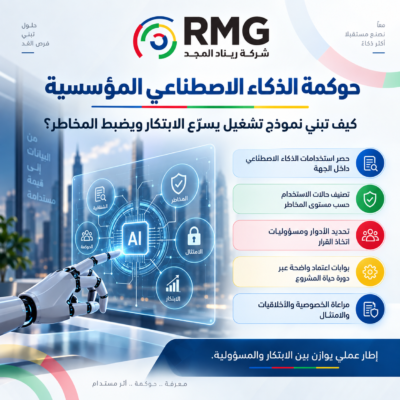
الحوكمة لا تعني إيقاف التجارب أو إضافة طبقات طويلة من الموافقات، بل تعني إنشاء قواعد واضحة تجعل المؤسسة قادرة على استخدام الذكاء الاصطناعي بطريقة منظمة وقابلة للمساءلة، بحيث تعرف الإدارة ما الأنظمة المستخدمة، وما المخاطر المرتبطة بها، ومن المسؤول عن كل قرار، وما الشروط التي يجب تحقيقها قبل الانتقال من الفكرة إلى التشغيل.
وتعرّف شركة ريناد المجد حوكمة الذكاء الاصطناعي ضمن خدماتها المنشورة باعتبارها منظومة من السياسات والإجراءات والمعايير التي تهدف إلى دعم الاستخدام المسؤول للذكاء الاصطناعي، مع التركيز على الشفافية والعدالة والمساءلة والخصوصية وإدارة المخاطر. [1]
لماذا لا تكفي سياسة واحدة للذكاء الاصطناعي؟
تبدأ بعض المؤسسات بإصدار سياسة عامة تقول، على سبيل المثال، إنه يجب استخدام الذكاء الاصطناعي بطريقة مسؤولة، وعدم إدخال البيانات الحساسة في الأدوات العامة، والحصول على موافقة الإدارة قبل تنفيذ أي حل.
هذه بداية جيدة، لكنها لا تكفي وحدها.
المشكلة تظهر عند التطبيق العملي. ماذا يحدث عندما ترغب إدارة الموارد البشرية في استخدام نموذج لتحليل السير الذاتية؟ ومن يقرر ما إذا كانت الحالة عالية المخاطر؟ وماذا لو أرادت إدارة خدمة المستفيد استخدام نموذج لغوي توليدي؟ ومن يراجع مصادر المعرفة؟ ومَن يعتمد التعليمات الموجهة للنموذج؟ وهل يستطيع النموذج اتخاذ إجراء داخل النظام أم يقتصر على تقديم توصية؟
الحوكمة الفعالة تحول هذه الأسئلة من نقاشات تُعاد في كل مشروع إلى آلية تشغيل مؤسسية واضحة.
ولهذا فإن المواصفة الدولية ISO/IEC 42001:2023 لا تتعامل مع الذكاء الاصطناعي باعتباره مشروعًا تقنيًا منفردًا، بل تحدد متطلبات لإنشاء وتشغيل وصيانة وتحسين نظام إدارة للذكاء الاصطناعي داخل المؤسسة. وهي مواصفة دولية لنظام إدارة، وليست تشريعًا سعوديًا ملزمًا بحد ذاتها. [2]
وبالمثل، يقدم إطار NIST AI Risk Management Framework وأداته التطبيقية نموذجًا اختياريًا لإدارة مخاطر الذكاء الاصطناعي عبر وظائف مترابطة تشمل الحوكمة وفهم السياق والقياس وإدارة المخاطر. ويؤكد NIST أن الإطار مخصص للاستخدام الطوعي ويمكن للمنظمات تكييفه وفق احتياجاتها. [3]
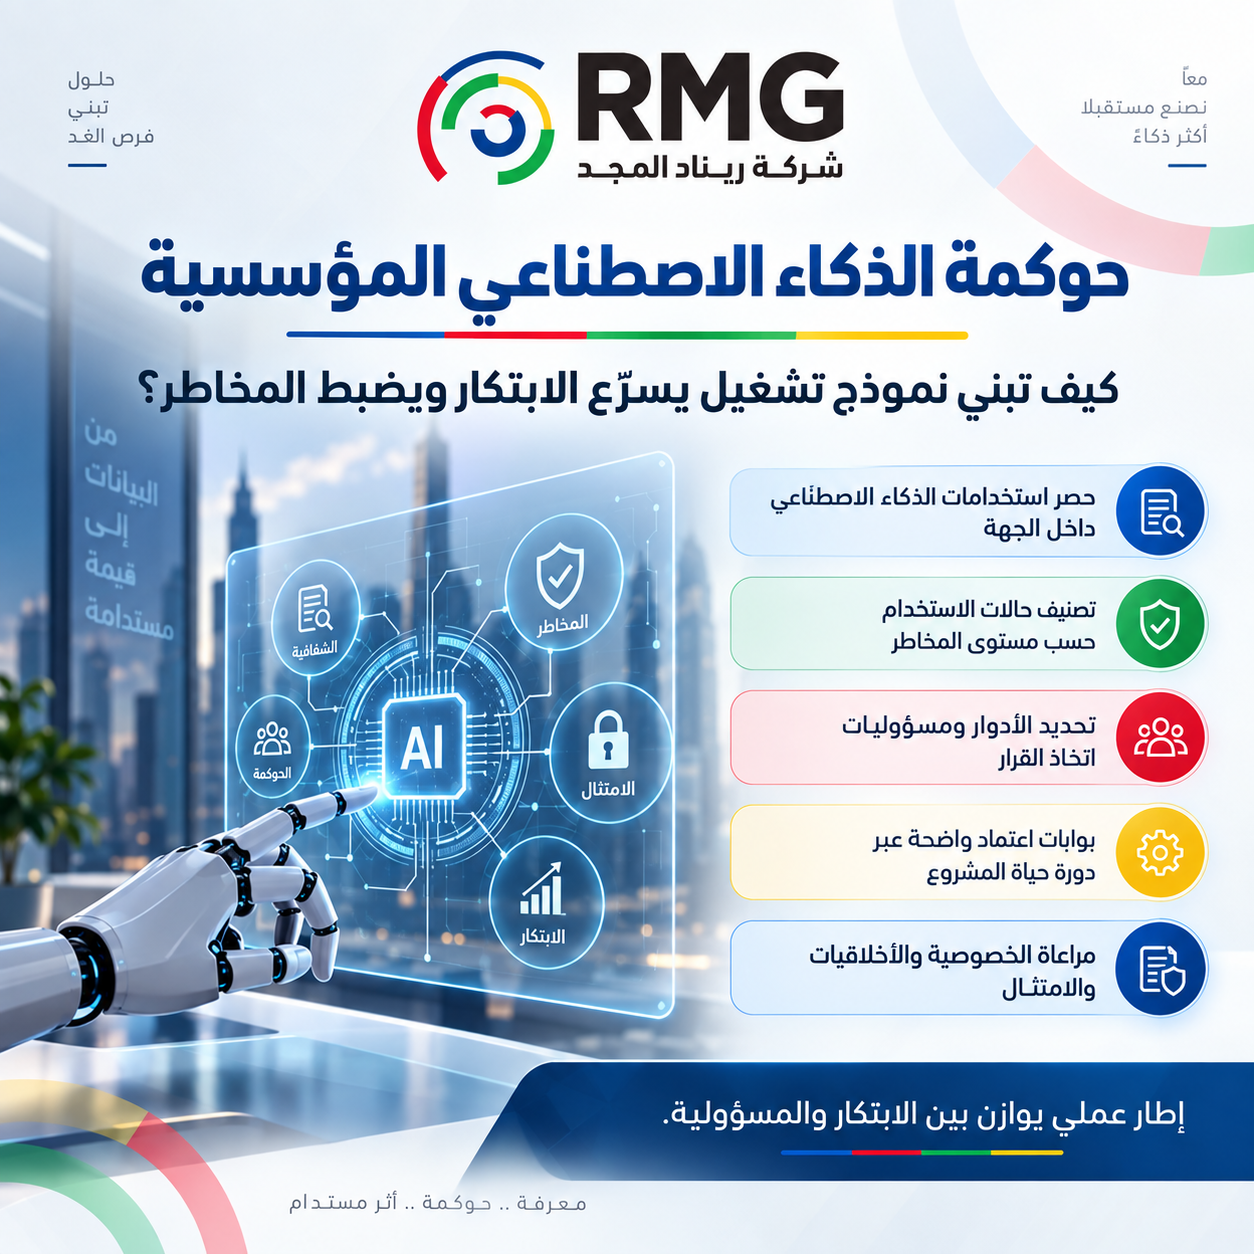
ابدأ بحصر الذكاء الاصطناعي داخل المؤسسة
من الصعب حوكمة شيء لا تعرف المؤسسة أنه موجود.
لذلك، من أول الأنشطة العملية المقترحة إنشاء سجل مؤسسي لأنظمة وحالات استخدام الذكاء الاصطناعي.
ولا ينبغي أن يقتصر السجل على المشاريع الكبيرة التي تديرها إدارة تقنية المعلومات. فقد توجد أدوات يستخدمها الموظفون بصورة فردية، أو خصائص ذكاء اصطناعي مدمجة داخل أنظمة تم شراؤها سابقًا، أو خدمات يقدمها طرف ثالث وتستخدم نماذج ذكاء اصطناعي دون أن تكون ظاهرة للمستخدم النهائي.
يجب أن يجيب السجل، كحد أدنى، عن أسئلة مثل: ما اسم النظام؟ ما الغرض منه؟ من مالكه المؤسسي؟ من المورد أو المطور؟ ما البيانات التي يستخدمها؟ هل ينتج توصية أم يتخذ إجراءً؟ من يتأثر بمخرجاته؟ وهل يتعامل مع بيانات شخصية أو معلومات حساسة؟
المخرج المطلوب من هذه المرحلة ليس مجرد قائمة تقنية، بل خريطة تمكّن القيادة من معرفة أين يستخدم الذكاء الاصطناعي ولماذا.
صنّف حالات الاستخدام بحسب المخاطر بدل معاملتها جميعًا بالطريقة نفسها
من الأخطاء التي قد تجعل الحوكمة عبئًا أن تُفرض إجراءات الموافقة نفسها على جميع الاستخدامات.
استخدام أداة للمساعدة في إعادة صياغة نص داخلي لا يساوي استخدام نموذج يقدم توصية تتعلق باستحقاق مستفيد، كما أن أداة تلخص تقريرًا منشورًا تختلف عن نظام يتعامل مع بيانات شخصية أو يتخذ إجراءً داخل نظام مالي.
ولهذا يمكن للمؤسسة تطوير تصنيف داخلي للمخاطر يربط مستوى المراجعة بطبيعة الحالة وأثرها.
الجدول التالي نموذج عملي مقترح، وليس تصنيفًا تنظيميًا رسميًا:
| مستوى الحالة | مثال توضيحي | أسلوب الحوكمة المقترح |
| منخفضة المخاطر | تلخيص محتوى عام أو دعم صياغة داخلية لا تتضمن معلومات مقيدة | ضوابط استخدام أساسية وتوعية المستخدم |
| متوسطة المخاطر | مساعد معرفي داخلي يقدم معلومات للموظفين | تقييم البيانات والمصادر، الصلاحيات، الاختبار، والمراقبة |
| مرتفعة المخاطر | نموذج يؤثر في قرار يتعلق بمستفيد أو موظف أو مورد | تقييم موسع للمخاطر، مراجعة متعددة التخصصات، إشراف بشري، واعتماد قبل التشغيل |
| حرجة أو غير مقبولة في وضعها الحالي | استخدام لا يمكن تفسير مخاطره أو لا يمكن توفير الضوابط اللازمة له | إعادة التصميم أو الإيقاف حتى معالجة الموانع |
الميزة الأساسية في هذا الأسلوب هي أنه يسمح للابتكار منخفض المخاطر بالتحرك بسرعة، بينما يرفع مستوى التدقيق عندما يرتفع أثر القرار.
حدد من يملك القرار: التقنية وحدها لا تستطيع حوكمة الذكاء الاصطناعي
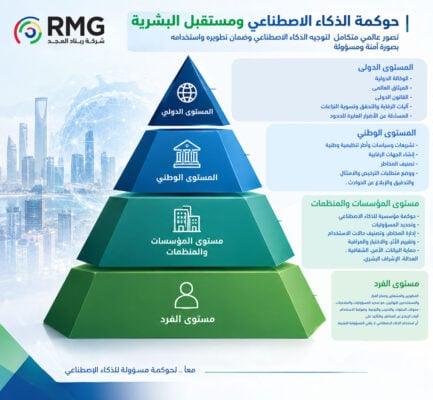
الذكاء الاصطناعي موضوع متعدد التخصصات؛ ولذلك يصعب أن تتولى إدارته جهة واحدة بصورة منفردة.
فإدارة الأعمال تفهم الحاجة والقيمة المتوقعة، وإدارة البيانات تفهم جودة البيانات ومصادرها، والأمن السيبراني يراجع المخاطر التقنية، والشؤون القانونية والالتزام تراجع المتطلبات النظامية، بينما تعرف فرق التقنية كيفية بناء الحل وتشغيله.
وهنا تحتاج المؤسسة إلى نموذج للمساءلة واتخاذ القرار.
قد يناسب بعض المؤسسات إنشاء لجنة لحوكمة الذكاء الاصطناعي، بينما قد تحتاج المؤسسات ذات المحفظة الكبيرة إلى مكتب ذكاء اصطناعي أو وظيفة مركزية دائمة. وفي مؤسسات أخرى يمكن توزيع المسؤوليات بين الإدارات الحالية مع تحديد واضح للصلاحيات.
المسمى التنظيمي أقل أهمية من وضوح المسؤوليات.
يجب أن يعرف كل مشروع مَن هو مالك حالة الاستخدام المسؤول عن القيمة، ومَن هو المسؤول الفني، ومَن يراجع البيانات، ومَن يقبل المخاطر المتبقية، ومَن يمتلك صلاحية الموافقة على الإطلاق أو إيقاف الحل.
ابنِ بوابات قرار واضحة عبر دورة حياة المشروع
الحوكمة تصبح عملية عندما ترتبط بنقاط قرار فعلية.
يمكن، على سبيل المثال، ألا تنتقل حالة الاستخدام من مرحلة الفكرة إلى إثبات المفهوم إلا بعد تحديد مالكها وقيمتها ومصادر بياناتها ومستوى مخاطرها. ولا تنتقل من إثبات المفهوم إلى التشغيل التجريبي قبل اجتياز اختبارات محددة. ولا تنتقل من التجربة إلى الإنتاج قبل إثبات تحقق شروط القبول ووضع خطة للمراقبة والدعم.
وبذلك تتحول الحوكمة من وثيقة إلى بوابات قرار (Decision Gates).
ومن المفيد ربط كل بوابة بأدلة محددة: بطاقة حالة الاستخدام، تقييم البيانات، تقييم المخاطر، نتائج الاختبارات، قائمة القيود المعروفة، خطة الإشراف البشري، سجل الموافقات، وخطة المراقبة بعد الإطلاق.
هذه الممارسة تساعد أيضًا على تجنب مشكلة شائعة: نجاح عرض تجريبي محدود ثم الانتقال مباشرة إلى التشغيل المؤسسي دون تقييم ما يتغير عند التعامل مع مستخدمين وبيانات وتكاملات حقيقية.
لا تفصل أخلاقيات الذكاء الاصطناعي عن آلية الاعتماد
توفر الهيئة السعودية للبيانات والذكاء الاصطناعي سدايا مبادئ للذكاء الاصطناعي، كما توفر مبادئ خاصة بالذكاء الاصطناعي التوليدي للجهات الحكومية وللعموم، تتناول الاعتبارات والممارسات المرتبطة بالاستخدام المسؤول لهذه التقنيات. [4]
كما توفر منصة حوكمة البيانات الوطنية أداة التقييم الذاتي لأخلاقيات الذكاء الاصطناعي، التي تمكّن الجهات من مقارنة ممارساتها بالمعايير المحددة وإظهار مستوى الالتزام الأخلاقي للنموذج. [5]
عمليًا، لا يُفضّل أن تبقى الأخلاقيات موضوعًا عامًا في وثيقة توعوية. يمكن تحويلها إلى أسئلة داخل عملية اعتماد كل حالة استخدام: هل يستطيع المستخدم معرفة أنه يتفاعل مع نظام ذكاء اصطناعي عندما يكون ذلك مناسبًا؟ هل توجد احتمالات انحياز؟ هل يمكن تفسير الأساس الذي استندت إليه التوصية بالمستوى الذي تتطلبه الحالة؟ وهل يستطيع الإنسان مراجعة القرار أو الاعتراض عليه عندما تستدعي الحالة ذلك؟
بهذه الطريقة تصبح المبادئ جزءًا من التصميم والاختبار، وليس بيانًا منفصلًا عن المشروع.
الخصوصية ليست بندًا في نهاية قائمة التحقق
عندما تعالج أنظمة الذكاء الاصطناعي بيانات شخصية، تدخل متطلبات نظام حماية البيانات الشخصية ولوائحه التنفيذية ضمن الاعتبارات النظامية التي يجب على الجهة تحديدها وتطبيقها بحسب طبيعة المعالجة.
وتوضح منصة حوكمة البيانات الوطنية أن سدايا تشرف على تطبيق أحكام نظام حماية البيانات الشخصية ولوائحه التنفيذية، كما يحدد النظام التزامات جهات التحكم والمعالجة وحقوق أصحاب البيانات. [6]
لذلك لا ينبغي أن يبدأ سؤال الخصوصية بعد اكتمال النموذج. يجب منذ تصميم الحالة تحديد الغرض من المعالجة، وما البيانات الشخصية التي يحتاج إليها الحل فعلًا، ومن يصل إليها، وأين تعالج، وكيف يتم الاحتفاظ بها أو إتلافها، وما الضوابط الأخرى المنطبقة.
ويجب التمييز هنا بين المتطلبات النظامية الملزمة وبين الأطر والمواصفات الدولية الاختيارية التي يمكن استخدامها لدعم تصميم نظام الحوكمة؛ فتطبيق ISO/IEC 42001 أو الاستفادة من NIST لا يعني تلقائيًا تحقق الامتثال للأنظمة السعودية.
ضع قواعد واضحة لاستخدام الذكاء الاصطناعي التوليدي من قبل الموظفين
أصبح جانب مهم من الحوكمة يحدث خارج مشاريع الذكاء الاصطناعي الرسمية.
قد يستخدم الموظف أداة توليدية لإعداد بريد، أو تحليل مستند، أو تلخيص اجتماع، أو كتابة كود. وبالتالي، فإن حوكمة الذكاء الاصطناعي المؤسسية يجب أن تغطي الاستخدام اليومي للموظفين، وليس التطبيقات المطورة رسميًا فقط.
ومن الممارسات المقترحة تحديد الأدوات المسموح بها، وأنواع المعلومات التي يمكن إدخالها، وما الذي يتطلب مراجعة بشرية، وكيفية التعامل مع المخرجات غير الموثقة، وما الاستخدامات المحظورة أو التي تتطلب موافقة مسبقة.
وتصبح التوعية ضرورية لأن جزءًا كبيرًا من المخاطر لا ينتج عن سوء تصميم النظام فقط، بل عن استخدام أدوات صحيحة بطريقة غير مناسبة.
مثال افتراضي: مساعد ذكي للسياسات والإجراءات
لنفترض أن جهة حكومية ترغب في إطلاق مساعد ذكي يجيب الموظفين عن الأسئلة المتعلقة بالسياسات والإجراءات الداخلية.
من الناحية التقنية قد يبدو المشروع بسيطًا: تحميل المستندات وربطها بنموذج لغوي.
لكن الحوكمة تكشف مجموعة أسئلة أعمق.
من يقرر أي وثيقة هي النسخة الرسمية؟ ماذا يحدث إذا تعارض تعميم حديث مع سياسة قديمة؟ هل يرى جميع الموظفين المحتوى نفسه؟ كيف يتعامل النظام مع سؤال لا توجد له إجابة؟ هل يستطيع تقديم إجابة دون ذكر المصدر؟ وهل يجوز له تنفيذ طلب في النظام أم يقتصر دوره على تقديم معلومات؟
يمكن عندها تصميم نموذج الحوكمة بحيث يكون مالك السياسة مسؤولًا عن اعتماد المحتوى، وتكون إدارة التقنية مسؤولة عن التشغيل، وتحدد إدارة البيانات والأمن مستويات الوصول، بينما يُشترط على النظام إظهار المصدر وعدم تقديم إجابة جازمة عندما لا تتوافر معلومات موثوقة.
قبل الإطلاق، يُختبر الحل على مجموعة من الأسئلة الطبيعية والاستثنائية، ثم يبدأ التشغيل ضمن نطاق محدود. وإذا ظهرت إجابات غير مدعومة أو مشكلات في الصلاحيات، فلا يُنظر إلى ذلك باعتباره «خطأ في النموذج» فقط، بل باعتباره إشارة لتحسين الحوكمة والمحتوى والتصميم.
هذا المثال يوضح أن الحوكمة الجيدة لا تعطل الحل؛ بل تجعل المؤسسة تعرف ما المطلوب حتى يصبح الحل قابلًا للاستخدام بثقة أكبر.
ما المؤشرات التي يمكن استخدامها لقياس نضج حوكمة الذكاء الاصطناعي؟
لا ينبغي قياس الحوكمة بعدد السياسات التي أصدرتها المؤسسة فقط.
يمكن أن تتابع الجهة نسبة حالات الاستخدام المسجلة إلى إجمالي الحالات المكتشفة، ونسبة الحالات المصنفة حسب المخاطر، ونسبة الحالات التي أكملت التقييم قبل التشغيل، ومتوسط زمن الاعتماد حسب مستوى المخاطر، وعدد المخاطر المفتوحة، ونسبة الأنظمة التي لديها مالك أعمال واضح، ونسبة الأنظمة التي تخضع للمراقبة الدورية.
ويمكن أيضًا متابعة عدد الحوادث أو الاستخدامات غير المعتمدة، ونسبة الموظفين الذين أكملوا برامج التوعية، وعدد الأنظمة التي أُوقفت أو أعيد تصميمها نتيجة نتائج المراجعة.
المؤشر الجيد لا يثبت فقط أن الحوكمة موجودة، بل يوضح هل تساعد المؤسسة فعلًا على اكتشاف المخاطر واتخاذ القرارات في الوقت المناسب؟
كيف يمكن لريناد المجد (RMG) دعم حوكمة الذكاء الاصطناعي؟
تعرض شركة ريناد المجد (RMG) خدمات استشارية متخصصة في حوكمة الذكاء الاصطناعي تشمل تطوير استراتيجيات الذكاء الاصطناعي، وتصميم أطر حوكمة مخصصة، وتقييم الالتزام والأداء، والتدريب وبناء القدرات، والاستشارات المتعلقة بأخلاقيات الذكاء الاصطناعي، وإدارة المخاطر المرتبطة بتطبيقاته. [1]
كما تقدم RMG خدمات لتطوير حلول الذكاء الاصطناعي وحالات الاستخدام، ما يسمح بربط الحوكمة بواقع الحلول التي ستعمل داخل المؤسسة بدل بنائها بصورة منفصلة عن التنفيذ. [7]
ويمكن أن تبدأ رحلة الحوكمة بتقييم الوضع الحالي، وحصر استخدامات الذكاء الاصطناعي، وتحديد الأدوار والمخاطر، ثم تطوير السياسات والإجراءات وبوابات الاعتماد ومؤشرات المتابعة بما يتناسب مع طبيعة المؤسسة والأنظمة والمتطلبات المنطبقة عليها.
إذا كانت مؤسستكم بدأت بالفعل في استخدام الذكاء الاصطناعي أو تستعد لتوسيع محفظة حالاته، يمكن لفريق ريناد المجد مساعدتكم في بناء إطار حوكمة يحول الاستخدامات المتفرقة إلى منظومة مؤسسية واضحة وقابلة للإدارة.
الخلاصة
كلما توسع استخدام الذكاء الاصطناعي، أصبحت الحاجة إلى الحوكمة أكبر.
لكن الهدف ليس بناء نظام موافقات معقد، وإنما إنشاء بيئة يعرف فيها الجميع قواعد العمل: ما الاستخدامات الموجودة؟ من يملكها؟ ما مستوى مخاطرها؟ من يوافق عليها؟ ما الاختبارات المطلوبة؟ وكيف تراقب بعد التشغيل؟
المؤسسة الناضجة لا تسأل فقط: «هل نستطيع بناء هذا الحل؟» بل تضيف سؤالًا أكثر أهمية: «هل نستطيع تشغيله بصورة مسؤولة، قابلة للمساءلة، ومستدامة على مستوى المؤسسة؟»